Doutor(a), deixa eu te contar o que aconteceu num hospital dos Estados Unidos e por que isso importa para qualquer clínica no Brasil.
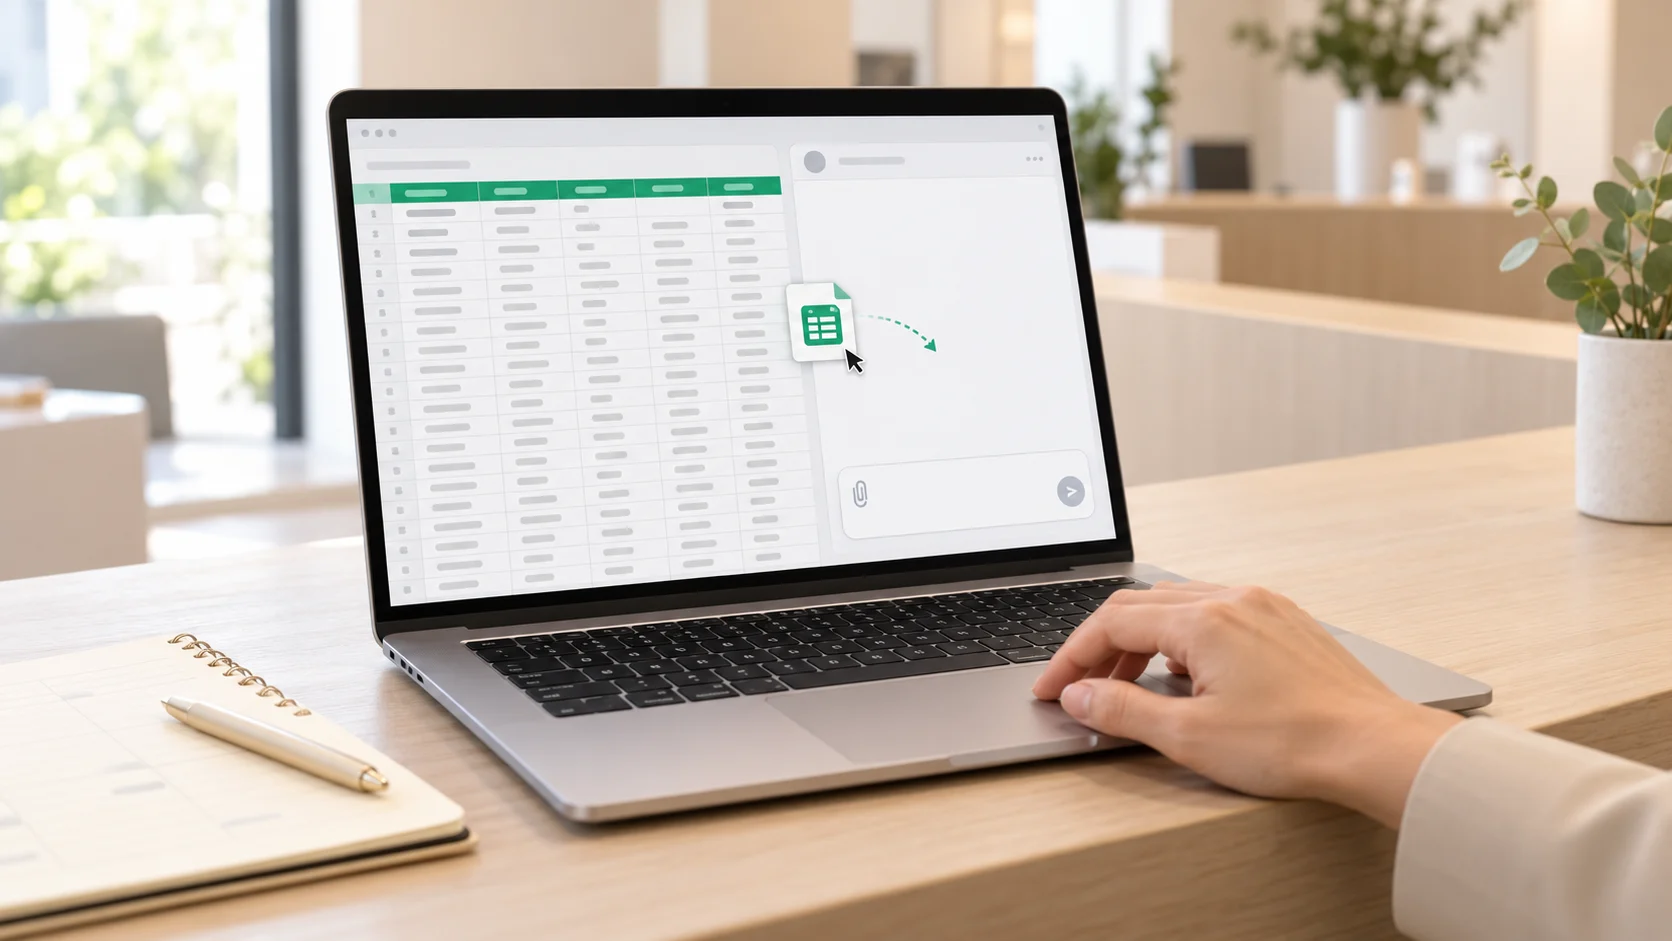
O Johns Hopkins Bayview Medical Center, em Baltimore, confirmou que um funcionário abriu uma planilha com dados de pacientes, arrastou o arquivo para uma ferramenta de IA pública, e pediu ajuda para organizar as informações. O hospital não revelou qual ferramenta foi usada. Revelou o que estava na planilha: nome dos pacientes, datas de internação e tratamento, número de prontuário e de conta, setor de atendimento, medicações administradas e nome dos médicos responsáveis. Dados de internações entre maio e setembro de 2026.
Resultado: 3.182 pacientes receberam carta em casa.
O hospital descobriu no mesmo dia. Pediu ao funcionário que apagasse o histórico da conversa. Entrou em contato com a empresa dona da ferramenta solicitando exclusão dos dados. E passou a oferecer 12 meses de monitoramento de crédito para cada paciente afetado.
O problema é que, depois que o dado sai, ninguém consegue garantir para onde ele foi. "Apagar o histórico" é um pedido, não uma certeza.
O funcionário não agiu de má-fé
Esse é o ponto que mais interessa para quem gere uma equipe de saúde.
O funcionário do Johns Hopkins não queria vazar dados. Ele queria trabalhar mais rápido. Tinha uma planilha enorme na frente, uma ferramenta de IA acessível no navegador, e zero orientação clara sobre onde essa ferramenta podia ou não entrar.
Esse comportamento tem nome: shadow AI. É o uso de ferramentas de inteligência artificial que a equipe adota por conta própria, porque a ferramenta oficial não existe, não funciona bem o suficiente ou simplesmente ninguém explicou que não pode.
Não é sabotagem. É adaptação. E é exatamente por isso que proibir não resolve.
O que a sua recepção tem que o Johns Hopkins também tinha
A diferença entre um hospital americano com 3.000 pacientes afetados e uma clínica com dez funcionários não é a vulnerabilidade. É a escala do estrago.
Pense no que passa pela mão da recepcionista em um dia normal: nome completo do paciente, CPF para o convênio, data de nascimento, telefone, motivo da consulta, histórico de agendamentos, resultado de exames que chegaram por e-mail, dados de pagamento. Às vezes uma planilha de confirmação de retornos. Às vezes um arquivo do WhatsApp com laudo em PDF.
Se ela precisar organizar essa planilha mais rápido do que o sistema permite, e tiver o ChatGPT aberto em outra aba, o roteiro se escreve sozinho.
Sob a LGPD, dado de saúde é dado sensível. O Art. 11 da lei coloca saúde, biometria, genética, convicção religiosa e orientação sexual na mesma categoria de proteção elevada. Um vazamento desse tipo não é só um problema de TI. É um problema jurídico, reputacional e, principalmente, de confiança do paciente com o consultório.
A multa da ANPD pode chegar a 2% do faturamento, limitada a R$ 50 milhões por infração. Para uma clínica pequena, o risco reputacional chega antes da multa.
Onde a equipe mais erra sem saber
Não é má intenção. É ausência de treinamento sobre o que conta como dado sensível dentro de uma clínica.
A recepcionista que manda uma lista de pacientes para o WhatsApp pessoal "para trabalhar de casa no fim de semana" não sabe que está criando um risco de notificação à ANPD. O funcionário que usa o Google Tradutor para traduzir um laudo de exame importado não percebe que está enviando dado de saúde para um servidor externo sem base legal. A colaboradora que salva a planilha de agendamento no Google Drive pessoal, porque o sistema da clínica trava, está fazendo o dado sair do ambiente controlado.
Cada um desses comportamentos tem uma versão de boa intenção por trás. E cada um deles cria exposição real para o médico titular, que é o controlador dos dados sob a LGPD.
O que funciona no lugar da proibição
Proibir o uso de IA na recepção não vai funcionar pela mesma razão que proibir o WhatsApp não funcionou: a ferramenta resolve um problema real de velocidade e conveniência, e a equipe vai continuar usando de forma invisível se não houver alternativa.
O que funciona:
Nomear o que é dado sensível de forma concreta, não abstrata. "Dados de pacientes" é vago. "Nome + data de consulta + motivo da consulta, mesmo juntos numa planilha simples, é dado sensível e não pode sair do sistema da clínica" é uma instrução que a recepcionista consegue seguir.
Definir quais ferramentas são aprovadas e para quê. Se a clínica usa IA para alguma coisa, isso precisa ser documentado e comunicado. A Resolução CFM nº 2.454/2026 exige comissão de IA em hospitais com sistemas próprios. O princípio vale para qualquer porte: quem aprova a ferramenta, quem fiscaliza o uso, onde ela pode e onde não pode entrar.
Treinar antes do incidente, não depois. A carta que o Johns Hopkins enviou para 3.182 pacientes foi o treinamento mais caro que esse hospital poderia ter dado. Treinamento preventivo custa uma fração disso e chega antes do dano.
O papel da recepção na segurança de dados da clínica
A recepção é o ponto de entrada de quase todo dado sensível que circula em uma clínica. Agendamento, confirmação, chegada do paciente, pagamento, emissão de nota. Em cada um desses momentos, há dado de saúde sendo manuseado por uma pessoa que, na maioria das clínicas, nunca recebeu treinamento específico sobre o que fazer e o que não fazer com esse dado.
O treinamento da equipe de recepção não é investimento em atendimento. É investimento em conformidade, reputação e continuidade do negócio.
A secretária treinada não é só aquela que converte mais consultas. É aquela que sabe exatamente o que pode copiar, o que não pode compartilhar e onde não pode colar. Essa combinação, atendimento e proteção de dados, é o que diferencia a recepção que gera resultado da recepção que gera risco.
O caso do Johns Hopkins é um lembrete de que o elo mais frágil na proteção de dados de uma clínica não é o sistema. É a pessoa que usa o sistema sem saber onde está o limite.
Quantas planilhas com dados de pacientes foram coladas num chat de IA na sua clínica esta semana? Provavelmente nenhuma. Mas a resposta honesta para "a sua equipe sabe que não pode fazer isso?" pode ser diferente.
A CF Marketing Médico oferece o treinamento Secretária Vendedora 2.0 para recepcionistas e secretárias de clínicas e consultórios, com módulos sobre atendimento, conversão e uso seguro de ferramentas digitais no contexto da LGPD: secretariavendedora.com.br/kiwify
Fontes: Johns Hopkins Bayview Medical Center, notificação de incidente de segurança de dados (out/2026). LGPD, Lei nº 13.709/2018, art. 11 (dados sensíveis). Resolução CFM nº 2.454/2026 (IA na medicina). ANPD, regulamento de fiscalização (consulta pública out/2026).